
【重要なセキュリティアップデート】機密情報とサーバー認証情報を、より安全に管理する
本日より、SSH パスワードと秘密鍵を Zeabur 側から削除し、誰がサーバーにログインしたかを把握し、環境変数と設定ファイルをご自身の専用サーバーへ完全に移行できるようになりました
 Fong
専用サーバーをご利用のお客様の体験とセキュリティをさらに向上させるため、Zeabur は専用サーバー管理のシステムアーキテクチャをアップグレードしました。今回のアップグレードは、SSH パスワードと機密情報の移行の 2 つで構成されています。
1. SSH パスワード
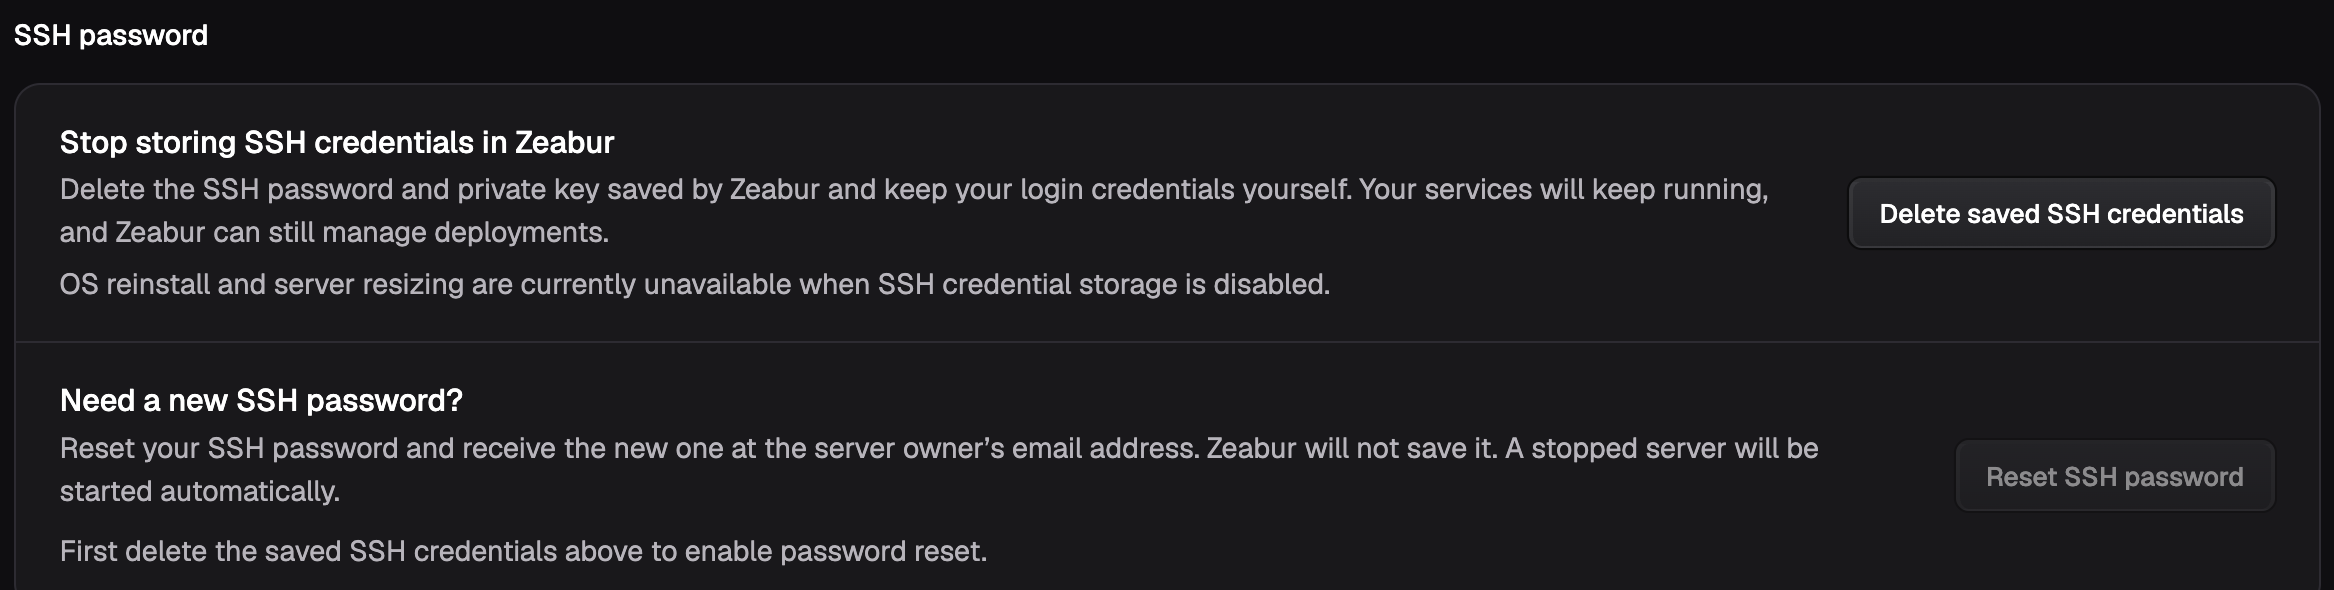
保存されている SSH 認証情報を削除する
「サーバー」→「設定」→「SSH パスワード」で「パスワードを Zeabur に保存しない」を選択すると、Zeabur に保存されている SSH パスワードと秘密鍵が削除され、ログイン認証情報をご自身で管理できるようになります。
削除後もサービスはそのまま稼働し、Zeabur は引き続きデプロイを管理できます。なお、削除後は現在 OS の再インストールとサーバースペックの変更をご利用いただけません。
この操作に ZeaburOS は不要です。
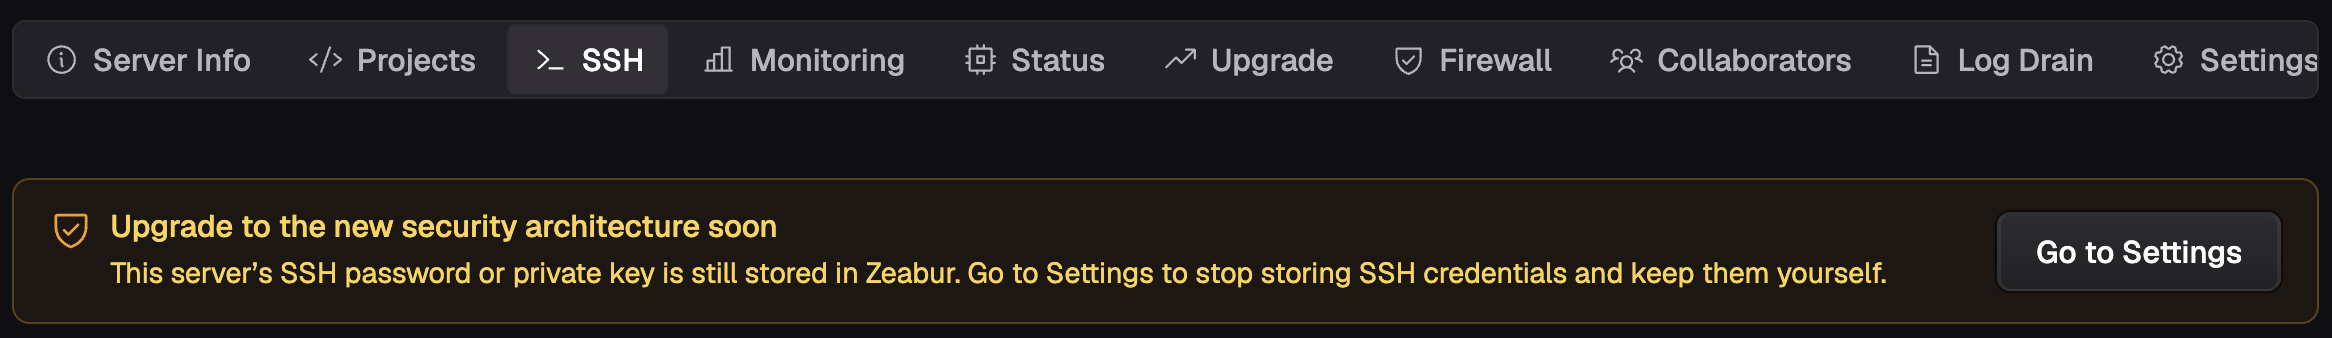
Zeabur がまだサーバーの SSH 認証情報を保存している場合は、「SSH」タブにもお知らせが表示され、設定画面から削除できます。
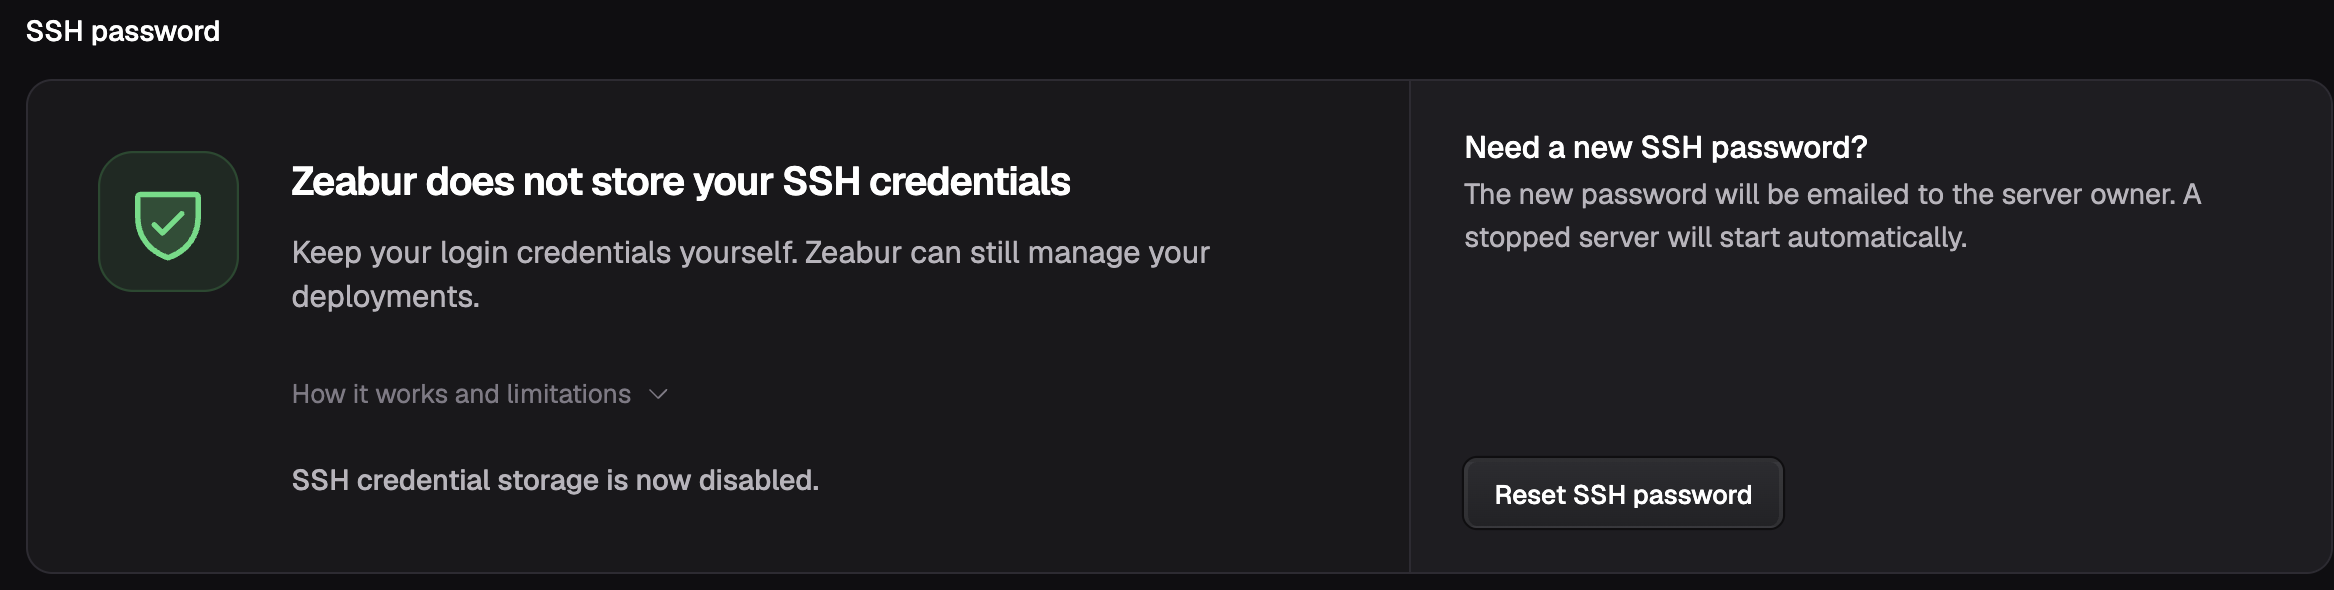
SSH パスワードをリセットする
保存されている SSH 認証情報を削除した後、同じセクションで「SSH パスワードをリセット」を選択できます。新しいパスワードはサーバーのオーナーのメールアドレスにのみ送信され、Zeabur には保存されません。サーバーが停止している場合は、リセット時に自動的に起動します。
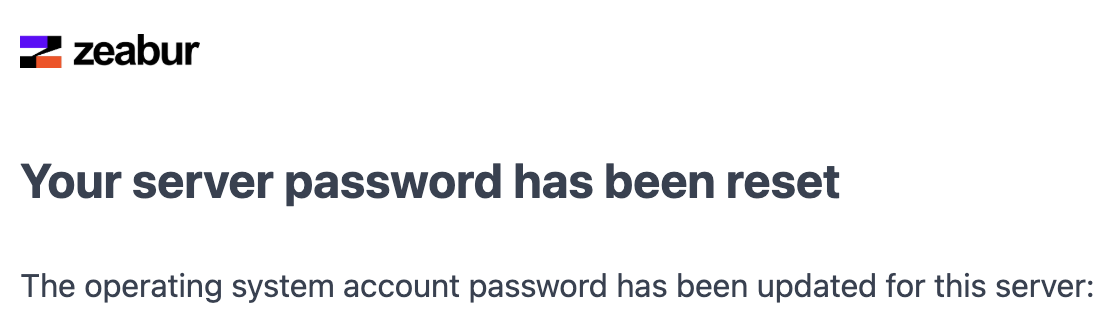
SSH パスワードのリセット、および下記のログイン履歴とログイン通知には、サーバーに ZeaburOS がインストールされている必要があります。対応プロバイダーは Hetzner、DigitalOcean、Linode、Tencent Cloud、Alibaba Cloud、AWS Lightsail、GCP です。Linode と Tencent Cloud のサーバーは、パスワードのリセット時に再起動します。
誰がサーバーにログインしたかを把握する
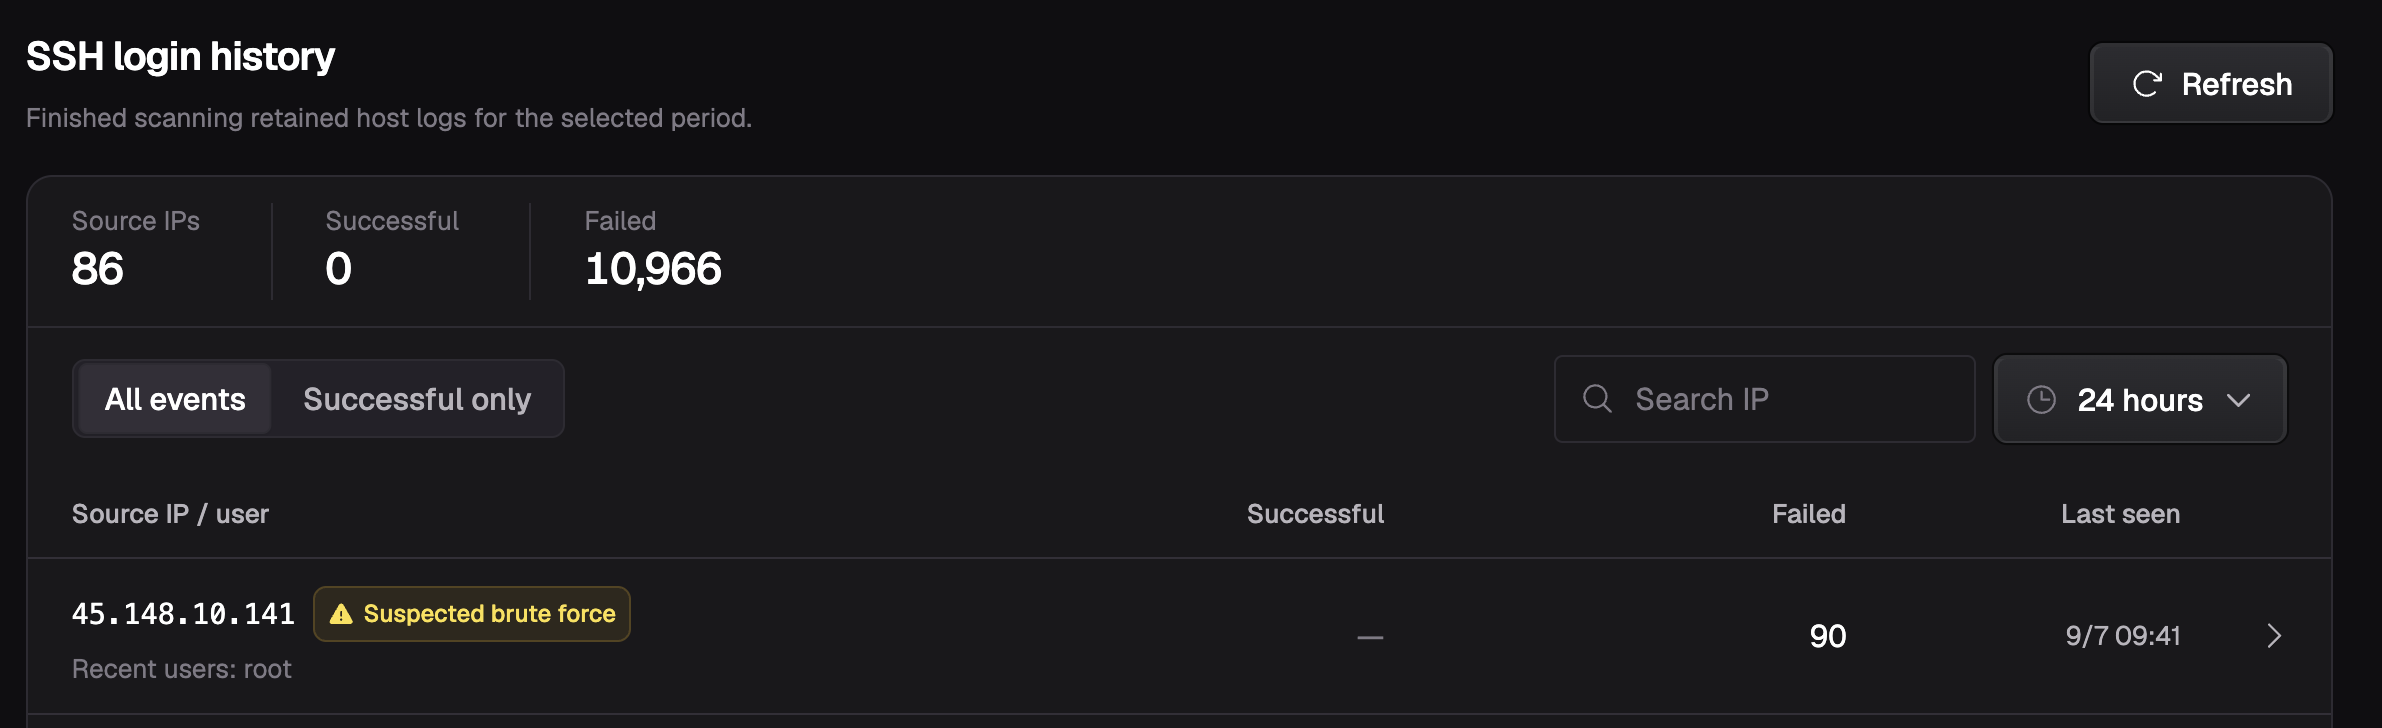
- SSH ログイン履歴:「サーバー」→「SSH」で、SSH によるサーバーへの接続を試みたすべての IP アドレスと、ログインの成功・失敗回数を確認できます。
- ファイアウォールルール:「サーバー」→「ファイアウォール」でアクセスルールを作成し、マシンに接続できる相手をさらに制限できます。ファイアウォールに ZeaburOS は不要です。
- 新しいログイン元の通知メール:初めて確認された IP アドレスから SSH ログインに成功した場合、セキュリティ通知メールをお送りします。
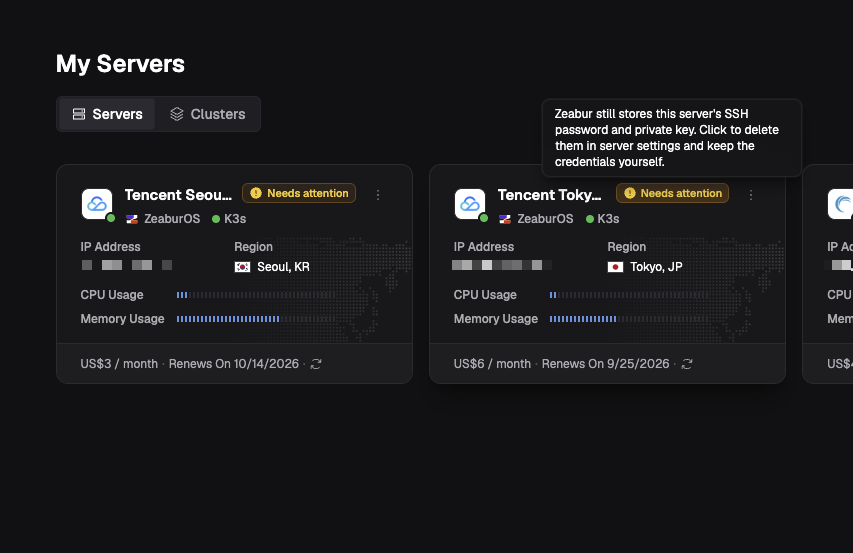
サーバーカードの「要対応」バッジを確認する
Zeabur がまだサーバーの SSH パスワードと秘密鍵を保存している場合、そのサーバーのカードに「要対応」バッジが表示されます。バッジをクリックするとサーバー設定が開き、保存されている SSH 認証情報を削除できます。
2. 機密情報の移行
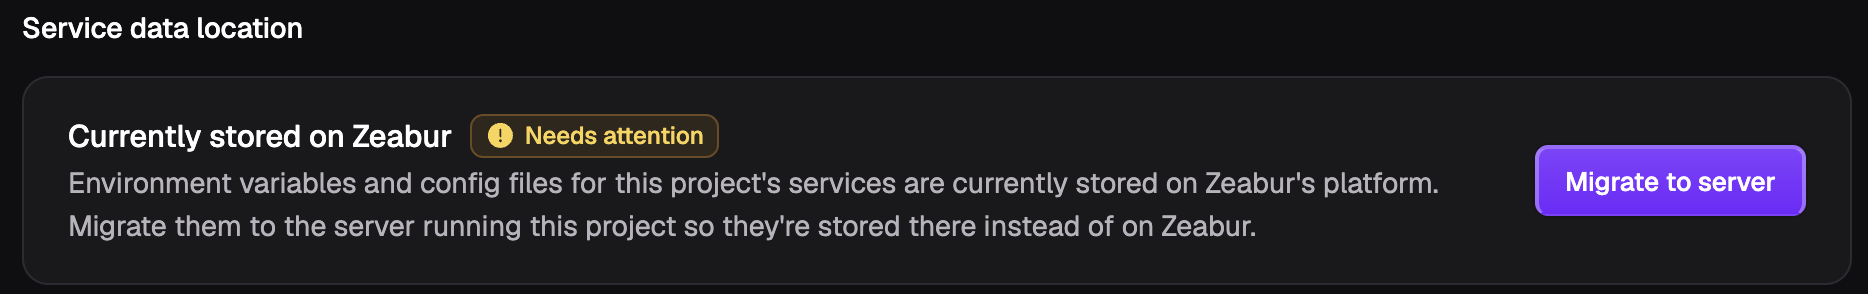
「プロジェクト」→「設定」→「サービスデータの保存場所」で「サーバーへ移行」を選択し、確認内容を読んでから移行を開始してください。
これにより、プロジェクト内のすべてのサービスと環境の環境変数および設定ファイルが、Kubernetes Secret としてプロジェクトをホストしているサーバーへ移行されます。移行後、Zeabur のデータベースにはコピーが残りません。Zeabur がこのデータを読み取るのは、ビルドとデプロイの時だけです。
移行前にご確認ください:
- 移行後に Zeabur での保存に戻すことはできません。
- バックアップは別途必要です:サービスやボリュームのバックアップにこれらの Kubernetes Secret が含まれるとは限らないため、別途バックアップしてください。
- 移行前に作成されたログ、エクスポート、バックアップは Zeabur に残り、削除されません。
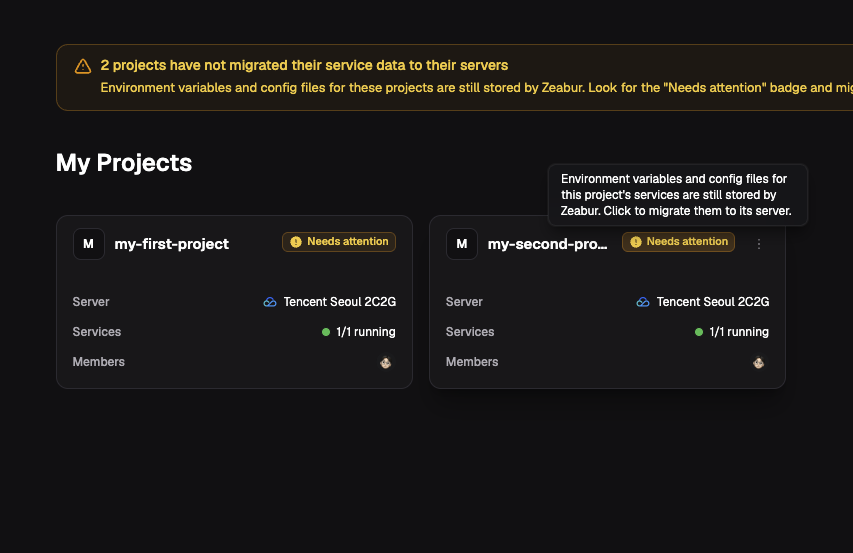
まだ移行していないプロジェクトのカードには「要対応」バッジが表示されます。バッジをクリックすると移行を開始できます。
今すぐ対応する
- SSH 認証情報の削除とパスワードのリセット:zeabur.com/servers から、できるだけ早く実施することをおすすめします。
- 機密情報の移行:zeabur.com/projects から、今すぐ実施することをおすすめします。
Zeabur チームは今後、パスワードの削除とローテーションがまだ行われていない専用サーバーに対して、順次対応を実施します。すでに手動でローテーションを完了している場合、チームがお客様の SSH 接続情報に対して操作を行うことはありません。
補足
以上のセキュリティアップグレードは専用サーバー関連のサービスにのみ適用されます。サービスがまだ共有クラスター上で稼働している場合は、インフラと認証情報を完全に管理できるよう、専用サーバーのご利用または接続をおすすめします。
改めて、Zeabur をお選びいただき、引き続きご信頼いただいていることに感謝申し上げます。操作についてサポートが必要な場合は、Zeabur Support からサポートリクエストを送信してください。できる限り早く対応いたします。